セキュリティについて
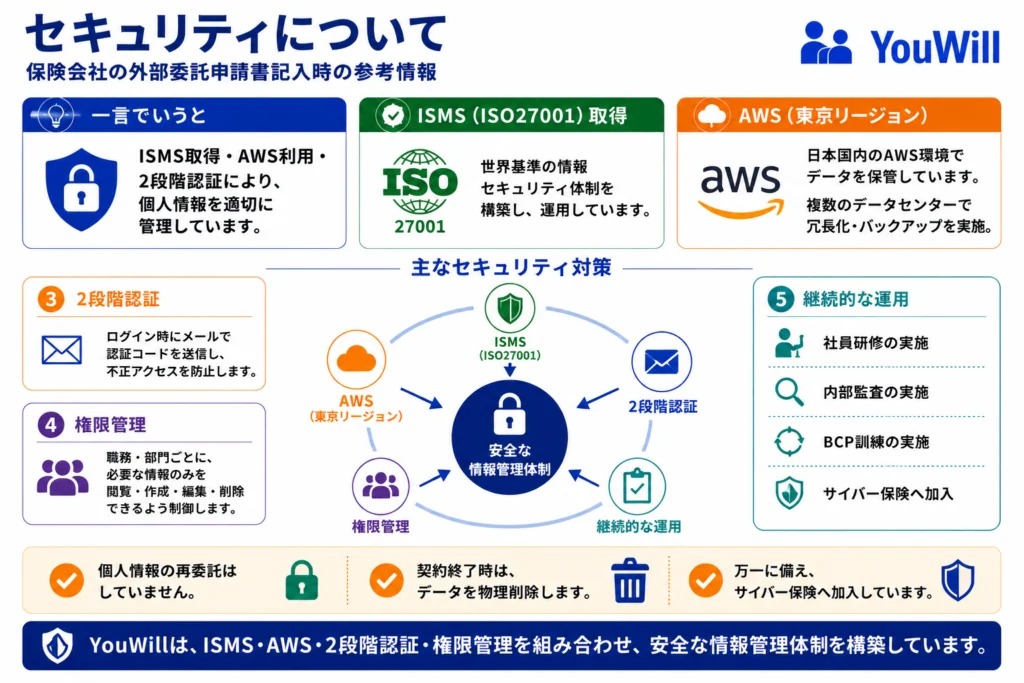
■一言でいうと
■プライバシーポリシー、情報セキュリティ基本方針
■ISMSを取得
ISO27001(ISMS)を取得しております。 https://isms.jp/lst/ind/CR_JP22_x002F_00000273.html ISMSは世界的なセキュリティの認定資格で、社内のセキュリティ体制を構築し、ISMS審査機関(SGS)の認定を受け取得し、年1回の継続審査を受け、資格の更新もしています。
■社内体制
下記のような社内体制を構築しています。 ISMSに準拠した名称になっておりますが、個人情報の管理も対象としており、適切な管理を行っています。|
情報セキュリティ責任者 |
各種情報セキュリテイ、機密情報(個人情報含む)などの管理について、代表取締役の小守が情報セキュリティ責任者として、社内の体制の構築、維持の責任も持ちます。 この責任範囲には個人情報も入りますので、保険会社からの「個人情報管理者を設置しているか」の問いには、「設置している」としてください。 |
|
社員向け研修 |
新入社員向けの研修、継続研修を実施しています |
|
情報セキュリテイマニュアル |
「情報セキュリティマニュアル」および「MSマニュアル」を策定し、社内におけるルールを明確化するとともに、社員への周知徹底を行っています。 これらのマニュアルは名称こそ「マニュアル」ですが、社内規則と同等の効力を持つ文書として位置づけており、管理対象には個人情報の取扱い・管理も含まれています。 さらに、これらのマニュアルはISMSの規定に基づき、体系的な仕組みとして構築・運用しており、組織的かつ継続的に改善・実施を行っています。 |
|
アカウント管理、デバイス管理 |
各種ソフトウェア、システムのアカウント管理、PCなどのデバイスの管理を随時おこなっています。 |
|
BCP訓練 |
委託先も含め、障害発生時の手順を確認し、訓練しています。 |
|
リスク管理 |
当社のリスクを洗い出し、各リスクの対策を実施しています。 |
|
プログラムの管理 |
プログラムは世代管理をおこなっています。 また、新機能や改修は、最終的に責任者が承認し、リリースする体制としています。 |
|
内部監査 |
内部監査は、外部のセキュリティコンサルタントに委託し、行っています。 |
|
ISMS継続審査 |
年1回のISMS審査機関の審査を受け、合格しています。 |
|
従業員から誓約書の取得 |
従業員からは入社時および退職時に機密保持に関する誓約書を取得し、情報漏洩の防止を図っています。 |
|
個人情報の再委託 |
個人情報に関しては当社委託先に委託はしておりません。 ※システム開発は外部のシステム会社さんに業務委託をしています。委託先とは業務委託契約及び秘密保持契約を締結し、状況報告などを依頼しており、委託先に個人情報の開示などは行っておりません。 |
|
資本関係・出向者 |
当社の株式は代表者の小守が100%保有しております。また外部の会社などからの出向者などはおりません。 |
|
サイバー保険の加入 |
万一の場合に備え、サイバー保険に加入しています。 |
■セキュリティに関する機能
|
AWSを利用 |
AWS(アマゾンウェブサービス、場所は日本)を利用しています。 AWSは世界で最も利用されているクラウドサーバーで、日本及び海外の政府や金融機関にも採用されています。 AWSの東京リージョンを利用していますが、10km以上離れた複数のアベイラビリティゾーン(物理的に別のデータセンター)にまたがり、自然災害や障害時もサービスが継続されるように設計されています。バックアップ、暗号化などもAWSのサービスを利用して対応しています。 |
|
個人情報へのアクセス |
個人情報はすべてユーザー様(代理店の社員様など)がシステムを介し登録して、AWSに保存されます。 当社では、USBメモリや紙などで個人情報を出力することは禁止しておりますので、電子媒体の処分や紙のシュレダー処理などはありません。 |
|
2段階認証 |
2段階認証の機能があり、ログイン時に、登録されたメールアドレスに認証コードが送信され、認証コードを入力することでログインが可能です。 |
|
操作ログ |
ログは取得しておりますが、利用者様の画面にて確認する方法がありません。今後追加開発して、利用者様(管理者)が確認できるようにします。 |
|
ID、パスワード |
ユーザー毎にID、パスワードを設定し利用をします。退職者はアカウントの削除または退職者権限に変更することでログインは不可となります。 |
|
権限設定 |
権限設定により、職務や部門で、各メニュー(顧客情報、契約情報等)の表示、作成、編集、削除の権限を設定することができ、必要十分な範囲での情報公開ができます。 |
|
契約終了時のデータの扱い |
契約終了時には、個人情報、その他データは物理削除しております。 ※物理削除しておりますので、その後の復活などはできません。 |
|
サービス停止時のアナウンス |
サービスを停止する場合は1週間以上前にアナウンスいたします。 尚、サービス開始から現在までサービスを停止したことはありません。 |
■セキュリテイ対策の限界
基本的なセキュリティ対策は実施して、体制も構築していますが、外部の悪意のあるプロのハッカーなどからの脅威に対して、セキュリテイ対策をすることは限界があります。 これは政府や大手金融機関のレベルでも限界があります。 その点はご認識を頂きたく、よろしくお願いいたします。